
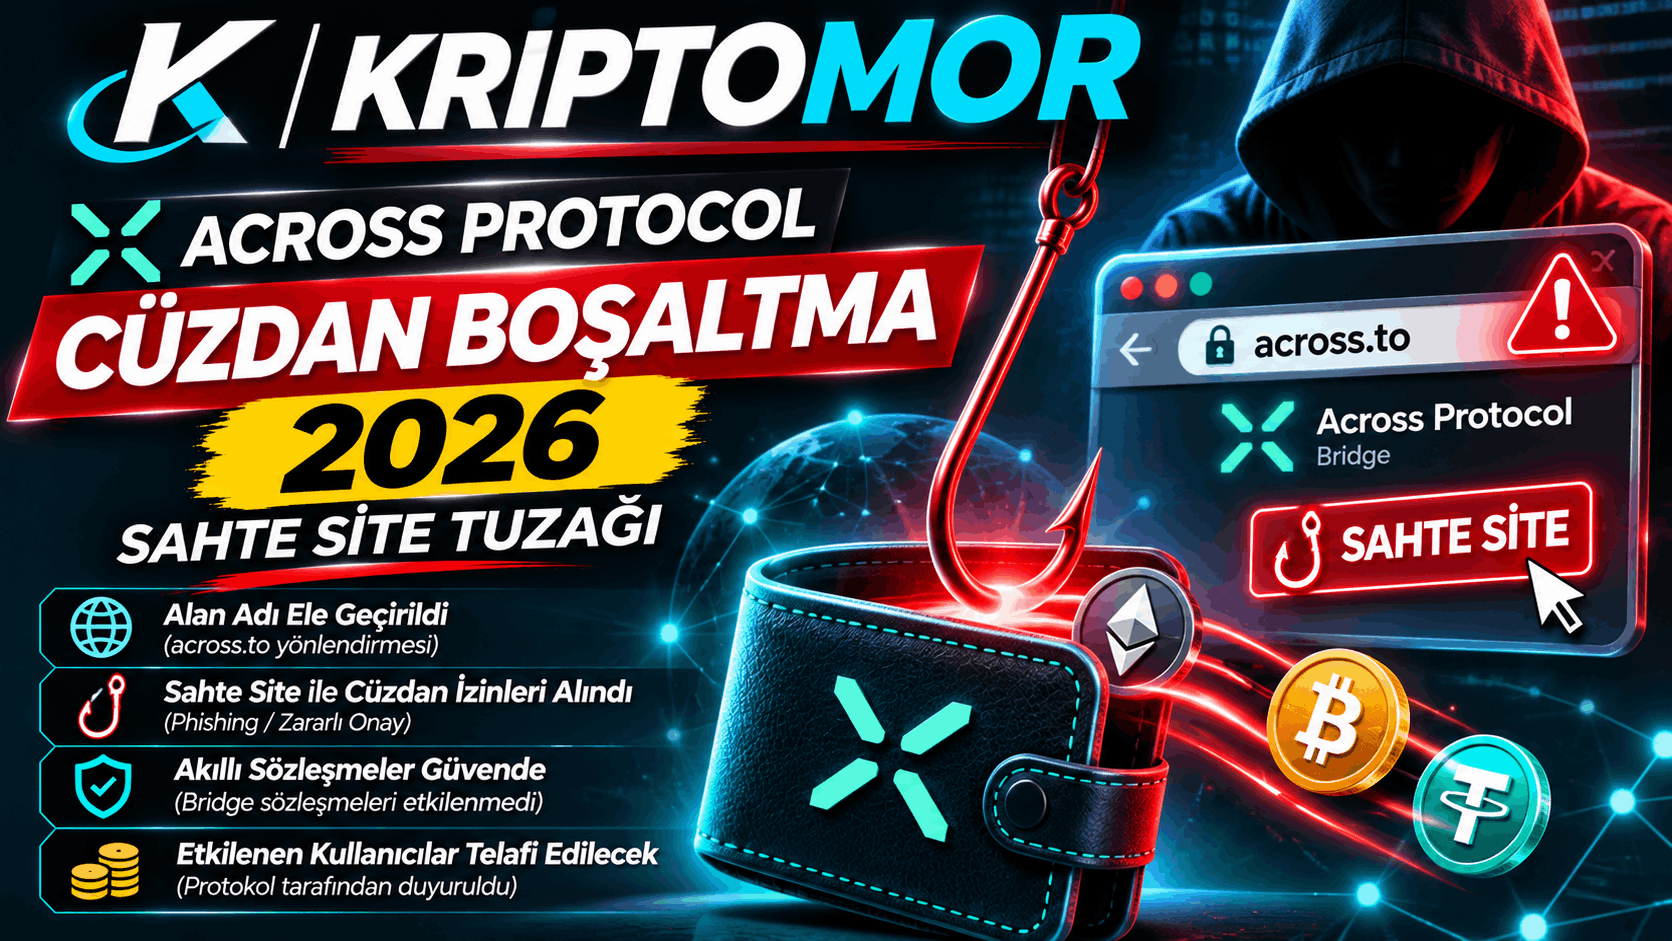
Across Protocol cüzdan boşaltma 2026 iddiaları, 10 Kasım 2026’da resmî uygulamanın geçici olarak kullanılmaması çağrısıyla gündeme geldi. Protokol, olası bir domain ele geçirme veya ön yüz (front-end) müdahalesini soruştururken kullanıcılar USDC ve USDT kayıpları bildirdi. Bu yazı, olayı arbitraj/köprü vaadiyle yatırımcı çeken riskli platformlarla karşılaştırarak risk skoru, para çekme sorunları ve mağdur ifadeleri üzerinden inceliyor.
- Across Protocol 10 Kasım 2026’da uygulamayı kullanmayı durdurma ve cüzdan bağlamama çağrısı yaptı.
- Kullanıcılar USDC ve USDT kaybı bildirdi; saldırının DNS ele geçirme mi yoksa ön yüz müdahalesi mi olduğu araştırılıyor.
- Köprü ve arbitraj vaadiyle yatırımcı çeken platformlarda para çekme sorunları ve kayıp riski belirgin şekilde yüksek.
- Cüzdan bağlamadan önce domain, imza talebi ve onay (approval) izinleri mutlaka kontrol edilmeli.
- Kayıp yaşayan kullanıcılar için onay iptali, cüzdan taşıma ve delil toplama adımları kritik.
İçindekiler
Across Protocol cüzdan boşaltma 2026 iddiaları, 10 Kasım 2026’da protokolün kendi uygulamasını geçici olarak kapatma çağrısıyla somutlaştı. Kullanıcılar cüzdanlarının boşaltıldığını bildirirken Across, olası bir domain ele geçirme veya ön yüz müdahalesini soruşturduğunu açıkladı. Bu yazı, olayı bir yandan teknik kanıtlar üzerinden, diğer yandan arbitraj ve köprü vaadiyle yatırımcı çeken riskli platformlarla karşılaştırarak ele alıyor.
Across Protocol cüzdan boşaltma 2026 olayında ne oldu?
Across, Ethereum ile diğer ağlar arasında varlık transferi sağlayan bir köprü protokolü. 10 Kasım 2026’da resmî X hesabından yapılan duyuruda kullanıcılara uygulamaya erişmemeleri, cüzdan bağlamamaları ve yeni işlem ya da onay imzalamamaları söylendi. Duyuruda ihlalin niteliği netleştirilmedi; sadece soruşturmanın sürdüğü belirtildi.
Aynı gün zincir üstü raporlarda birden fazla kullanıcının fon kaybı yaşadığı görüldü. Bildirilen kayıplar arasında Plasma ağı üzerinden çekilen 9.000 USDC ve 7.053 USDT yer alıyor. Bir kullanıcı, uygulamayı tekrar tekrar kullandıktan sonra cüzdanının tamamen boşaltıldığını ifade etti. Bu ifadeler bağımsız olarak doğrulanmış mahkeme kaydı değil; kullanıcı beyanı olarak okunmalı.
Domain saldırısı mı, ön yüz müdahalesi mi?
Soruşturmanın iki ana hipotezi var: DNS ele geçirme ve ön yüz (front-end) müdahalesi. DNS ele geçirmede kullanıcı doğru adresi yazsa bile sahte bir sunucuya yönlendirilebilir; imzaladığı işlem gerçek protokole değil saldırganın adresine gider. Ön yüz müdahalesinde ise site gerçek görünür ama arka planda farklı bir sözleşme çağrısı üretilir.
İki senaryonun ortak noktası şu: kullanıcı cüzdanında “onay” (approval) verdiğinde, bu izin sonradan kötüye kullanılabilir. Bu yüzden Across Protocol cüzdan boşaltma 2026 vakasında asıl kritik soru, kayıpların imza anında mı yoksa önceden verilmiş onayların kullanılmasıyla mı oluştuğu. Protokol tarafı henüz kesin bir teknik rapor yayımlamadı.
Arbitraj ve köprü vaadiyle yatırımcı çeken platformlar neden riskli?
Kripto piyasasında “köprü”, “arbitraj botu”, “otomatik kâr” gibi ifadelerle yatırımcı çeken sitelerin büyük kısmı, gerçek bir teknik altyapı sunmaz. Kullanıcıdan önce küçük bir yatırım, sonra daha büyük bir tutar istenir; para çekme talebi geldiğinde ise “komisyon”, “vergi” veya “doğrulama” gerekçesiyle ek ödeme istenir. Bu model, klasik ponzi işleyişinin kripto diline uyarlanmış halidir.
Across gibi gerçek protokoller ile bu tür siteler arasındaki farkı ayırt etmek için üç şeye bakın: resmî domain ve sosyal medya doğrulaması, sözleşme adresinin blok gezgininde kontrolü ve platformun sizden ek para talep edip etmemesi. Gerçek bir köprü, para çekmek için ön ödeme istemez.
Risk skoru ve kanıt tablosu
| Kriter | Durum | Risk |
|---|---|---|
| Resmî uyarı | Var (10 Kasım 2026) | Yüksek |
| Domain güvenliği | Soruşturuluyor | Yüksek |
| Kullanıcı kayıp raporları | Birden fazla, doğrulanmamış | Yüksek |
| Teknik kök neden raporu | Henüz yok | Orta |
| Arbitraj vaadi | Across için geçerli değil; taklit sitelerde yaygın | Kritik |
Bu tablo, Across Protocol cüzdan boşaltma 2026 olayını bir “dolandırıcılık kesin” hükmü olarak değil, aktif bir güvenlik olayı olarak konumlandırıyor. Asıl kritik risk, olayı fırsata çeviren taklit sitelerde.
Para çekme sorunları ve mağdur ifadeleri ne anlatıyor?
Kullanıcı beyanlarında ortak bir örüntü var: işlem birkaç kez tekrarlandıktan sonra bakiye sıfırlanıyor. Bazı kullanıcılar kaybı fark ettiğinde cüzdanın hâlâ bağlı olduğunu, bazıları ise onay listesinde tanımadıkları sözleşmeler gördüğünü söylüyor. Bu ifadeler, önceden verilmiş onayların sonradan kullanılması ihtimalini güçlendiriyor.
Arbitraj vaadiyle çalışan sitelerde ise tablo farklı: kullanıcı kâr gördüğünü sanıyor, ancak para çekme butonu “beklemede” kalıyor. Destek hattı yanıt vermiyor ya da ek ödeme istiyor. Bu iki senaryoyu karıştırmamak gerekiyor; biri altyapı güvenliği olayı, diğeri doğrudan dolandırıcılık modeli.
Yatırımcı kontrol listesi: kayıp yaşamamak için ne yapmalı?
- Across uygulamasına erişimi, protokol resmî kanallarından güncelleme gelene kadar durdurun.
- Cüzdanınızda tanımadığınız onayları iptal edin; bunun için güvenilir bir onay yönetim aracı kullanın.
- Kayıp yaşadıysanız cüzdanı yeni bir adrese taşıyın ve eski anahtarı kullanmayı bırakın.
- İşlem hash’lerini, ekran görüntülerini ve yazışmaları saklayın.
- “Arbitraj botu” veya “garantili kâr” vaadiyle gelen bağlantılara tıklamayın; adresi elle yazın.
Metodoloji ve kaynaklar
Bu analiz, 10-11 Kasım 2026 tarihli kamuya açık duyurular, zincir üstü kullanıcı raporları ve sektör haberlerine dayanıyor. Kayıp tutarları kullanıcı beyanıdır; bağımsız denetim raporuyla doğrulanmamıştır. Risk skoru; resmî uyarının varlığı, kök nedenin belirsizliği ve taklit site yoğunluğu üzerinden verilmiştir.
Güncelleme notu: Protokolün teknik raporu yayımlandığında veya domain durumu netleştiğinde bu değerlendirme değişebilir. Across Protocol cüzdan boşaltma 2026 başlığı altında dolaşan iddiaları paylaşmadan önce kaynağın resmî olup olmadığını kontrol edin.
Sonuç: uyarı ve dikkat edilmesi gerekenler
Across Protocol cüzdan boşaltma 2026 olayı, gerçek bir protokolün bile domain katmanında ne kadar kırılgan olabileceğini gösteriyor. Ancak asıl tehlike, bu tür olayların ardından ortaya çıkan taklit siteler ve arbitraj vaadiyle yatırımcı toplayan platformlar. Cüzdan bağlamadan önce adresi doğrulayın, onayları sınırlayın ve “garantili kâr” diyen hiçbir bağlantıya güvenmeyin.
Sık sorulan sorular
Across Protocol cüzdan boşaltma 2026 iddiaları doğru mu?
Across 10 Kasım 2026’da uygulamayı kullanmayı durdurma çağrısı yaptı ve kullanıcılar fon kaybı bildirdi. Ancak saldırının kesin nedeni henüz resmî teknik raporla açıklanmadı.
Kayıp yaşadıysam ilk ne yapmalıyım?
Cüzdandaki onayları iptal edin, bakiyeyi yeni bir adrese taşıyın ve işlem hash’leri ile ekran görüntülerini saklayın.
Arbitraj vaadiyle çalışan siteler nasıl anlaşılır?
Para çekmek için ek ödeme, komisyon veya vergi isteyen, garantili kâr vaat eden ve resmî doğrulaması olmayan siteler yüksek risklidir.
Across güvenli bir protokol mü?
Across gerçek bir köprü protokolü, ancak 2026 olayı domain ve ön yüz güvenliğinin ayrıca kontrol edilmesi gerektiğini gösterdi.
İlgili yazılar
- QNova5 Sistemi Çöktüğünde Ne Olur? Ponzi Modelleri Nasıl Çalışır?
- QNova5 Nedir? Güvenilir mi? Yatırım Yapılır mı? (2026 İncelemesi)
- Onbit Para Çekme Sorunu 2026 Kesin Çözüm ve Mağduriyetlik