
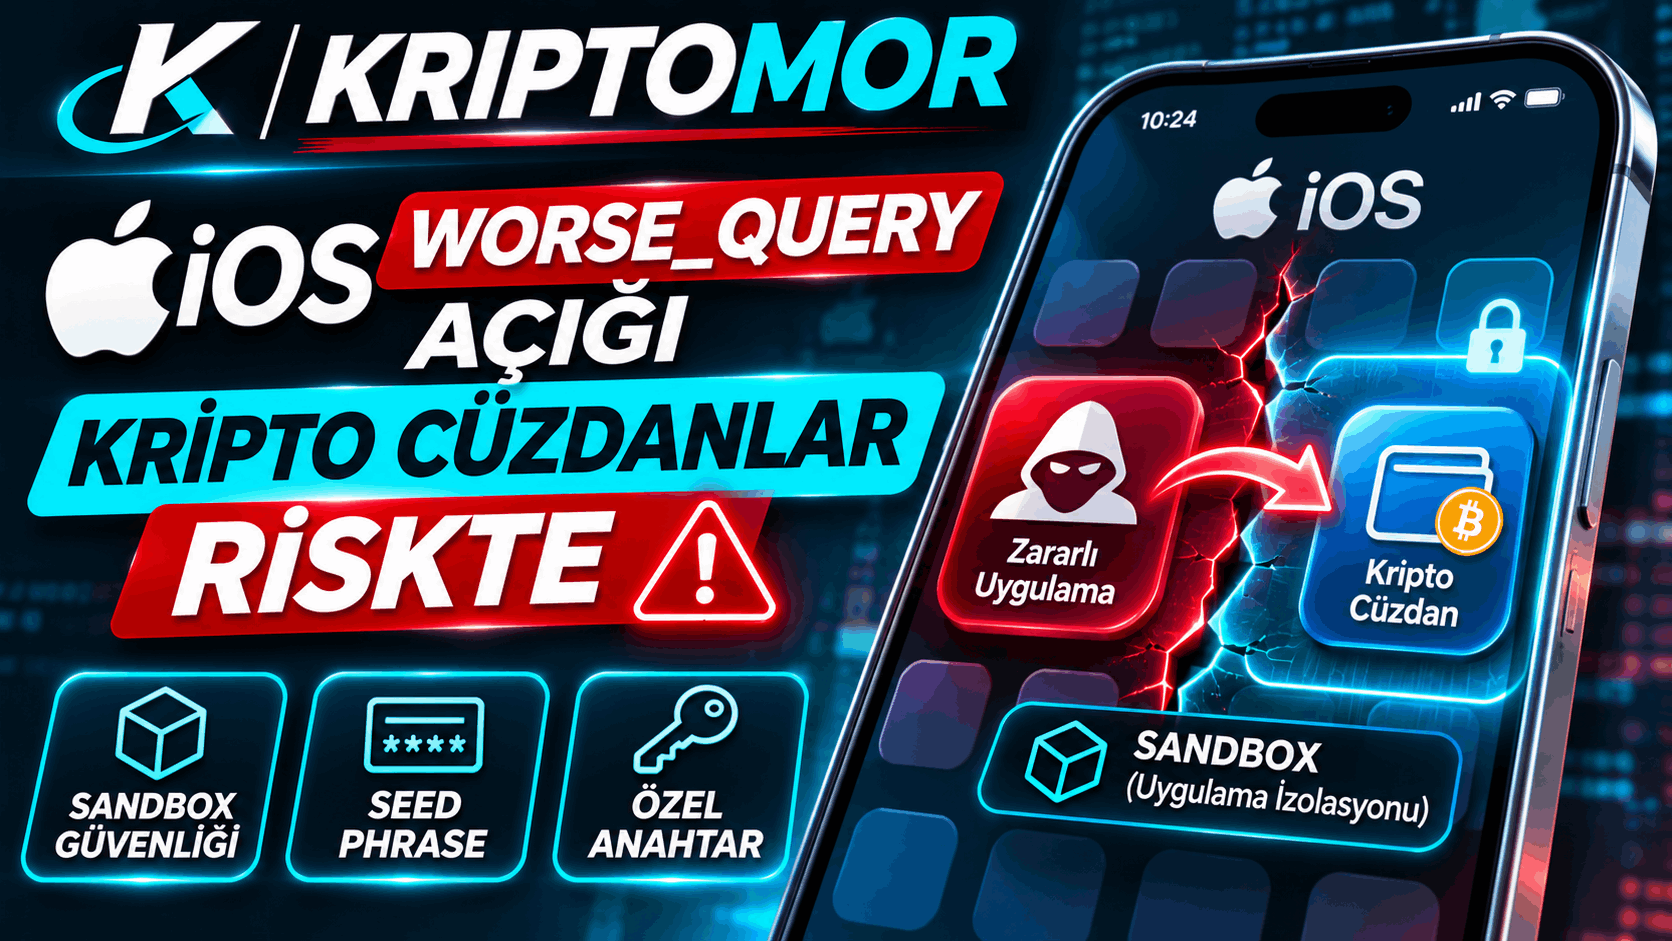
iOS worse_query açığı kripto cüzdan güvenliği açısından ciddi bir risk oluşturuyor: kötü niyetli bir uygulama, diğer uygulamaların yerel dosyalarına erişerek seed phrase, özel anahtar ve giriş bilgilerini okuyabilir. Binance’in 10 Kasım 2026 uyarısına göre iOS 26.7.1, 27.0.1 ve 27.2 sürümleri etkileniyor; cihazı güncellemek, güvenilmeyen uygulamaları silmek ve seed phrase’i telefondan uzak tutmak ilk savunma hattı.
- worse_query, iOS düzeyinde bir sandbox açığı; Binance’e özgü değil, tüm iPhone kullanıcılarını ilgilendiriyor.
- Etkilenen sürümler iOS 26.7.1, 27.0.1 ve 27.2 olarak açıklandı; güncelleme ve resmi kaynak takibi şart.
- App Store dışından yüklenen uygulamalar en yüksek risk grubunda.
- Seed phrase dijital ortamda saklanmamalı; kâğıt veya metal yedek daha güvenli.
- Donanım cüzdanı, anahtarları telefondan tamamen ayırır.
İçindekiler
iOS worse_query açığı kripto cüzdan güvenliği tartışmasının merkezine oturdu. Binance’in 10 Kasım 2026’da yayımladığı uyarıya göre bu açık, iPhone üzerindeki kötü niyetli bir uygulamanın diğer uygulamaların yerel dosyalarına erişmesine izin veriyor. Bunun sonucunda cihazda saklanan seed phrase, özel anahtar ve giriş bilgileri okunabilir hale gelebilir. Bu bir borsa sorunu değil, doğrudan işletim sistemi katmanında bir güvenlik kusuru.
iOS worse_query açığı kripto cüzdan güvenliği için neden tehlikeli?
iOS uygulamaları normalde kendi klasörlerinde çalışır; buna sandbox deniyor. worse_query, bu sınırı aşan bir sandbox kaçışı olarak tarif ediliyor. Yani bir uygulama, sizin izniniz olmadan başka bir uygulamanın dosyalarına bakabiliyor.
Bu neden önemli? Çünkü pek çok mobil cüzdan, şifreli de olsa verilerini cihazın yerel depolamasında tutuyor. Kötü niyetli bir uygulama bu dosyalara ulaşırsa, cüzdanınızın kurtarma ifadesini veya özel anahtarını ele geçirme şansı doğar. Binance’in uyarısında tam olarak bu üçlü sayılıyor: seed phrase, özel anahtarlar ve giriş bilgileri.
SlowMist gibi kaynaklar da riskin gerçek olduğunu doğruluyor. Açık, iOS 26 ve 27 hattında görülüyor; Binance’in verdiği listede iOS 26.7.1, 27.0.1 ve 27.2 sürümleri etkilenenler arasında. Apple’ın güncellemesinin açığı tamamen kapatıp kapatmadığı ise henüz net değil.
Hangi iPhone kullanıcıları daha fazla risk altında?
Risk herkes için var ama eşit değil. En yüksek risk grubu, App Store dışından uygulama yükleyen kullanıcılar. Kurumsal sertifika, test sürümü veya doğrudan indirilen dosyalarla telefona giren uygulamalar, denetimden geçmediği için kötü niyetli kod taşıma ihtimali taşıyor.
İkinci grup, telefonunda çok sayıda küçük ve az bilinen uygulama tutanlar. Bir uygulamanın zararlı olup olmadığını dışarıdan anlamak zordur; bu yüzden gereksiz uygulamaları silmek somut bir koruma sağlar. Üçüncü olarak, seed phrase’ini notlar uygulamasında, fotoğraf galerisinde veya bir mesajda saklayan herkes doğrudan hedefte.
Burada bir yanlış anlaşılmayı düzeltmek gerekiyor: iOS worse_query açığı kripto cüzdan güvenliği yalnızca borsa uygulamalarını değil, telefonunuzdaki tüm cüzdanları ilgilendiriyor. Binance’in uyarısı bir başlangıç noktası; asıl mesele cihazın kendisi.
Adım adım: iPhone’da cüzdanını nasıl korursun?
1. Cihazı ve uygulamaları güncelle
Ayarlar > Genel > Yazılım Güncelleme yolunu izle ve mevcut sürümü yükle. Cüzdan uygulamalarını da App Store üzerinden güncelle. Güncelleme tek başına yeterli olmayabilir; bu yüzden diğer adımları da atlama.
2. Güvenmediğin uygulamaları sil
Son bir ayda yüklemediğin, ne işe yaradığını net bilmediğin her uygulamayı kaldır. Özellikle App Store dışından yüklenenleri. Bir uygulamanın zararlı olup olmadığını kesin bilemezsin; şüphe varsa silmek en hızlı çözüm.
3. Seed phrase’i telefondan çıkar
Kurtarma ifadesi hiçbir zaman notlar, fotoğraflar, e-posta taslakları veya bulut yedeğinde durmamalı. Kâğıda yaz, iki ayrı fiziksel yerde sakla; yangın ve su riskine karşı metal plaka alternatifini değerlendir. Seed phrase’i yalnızca cüzdanı geri yüklerken, çevrimdışı bir ortamda kullan.
4. Sıcak cüzdan bakiyeni küçült
Telefonda tuttuğun cüzdanda uzun vadeli varlık bulundurma. Günlük harcamalar için küçük bir bakiye ayır, birikimini donanım cüzdanına taşı. Anahtarlar internete bağlı bir cihazda durmadığında, worse_query gibi açıkların etkisi büyük ölçüde sınırlanır.
5. Yeni bir cüzdan oluşturmayı düşün
Telefonunda uzun süredir aynı seed phrase’i kullanıyorsan ve cihazda şüpheli uygulamalar varsa, yeni bir cüzdan oluşturup varlıkları oraya aktarmak mantıklı. Eski ifadeyi artık kullanma. Bu adım zahmetli görünse de, olası bir sızıntıda kaybı önlemenin en kesin yolu.
6. Resmi kaynakları takip et
Apple’ın güvenlik duyuruları ve Binance gibi büyük borsaların resmi kanalları, açığın kapatılıp kapatılmadığına dair en güvenilir bilgiyi verir. Sosyal medyada dolaşan “kesin çözüm” iddialarına değil, bu kaynaklara bak.
Hangi alışkanlıklar kalıcı koruma sağlar?
Tek seferlik önlemler yetmez. iOS worse_query açığı kripto cüzdan güvenliği konusunda düzenli bir alışkanlık kurmak gerekiyor: her ay telefonundaki uygulamaları gözden geçir, cüzdan uygulamalarının güncel olduğunu kontrol et, seed phrase’in fiziksel yedeğinin sağlam olduğunu doğrula.
İki faktörlü doğrulamayı borsa hesaplarında açık tut, ama SMS yerine uygulama tabanlı kod veya güvenlik anahtarı kullan. Cüzdan bağlantılarında “tüm bakiyeye erişim” isteyen imzalara dikkat et; imzaladığın her işlem, anahtarının bir kısmını riske atar.
Bir de phishing tarafı var. Açık duyurulduktan sonra “güncelleme” veya “doğrulama” başlıklı sahte e-postalar ve mesajlar artar. Bağlantıya tıklamadan önce göndereni kontrol et; cüzdan uygulamaları senden asla seed phrase istemez.
Sık sorulan sorular
worse_query açığı benim cüzdanımı kesin ele geçirir mi?
Hayır, kesin bir sonuç değil. Açık bir risk kapısı açar; kötü niyetli bir uygulama yüklüyse ve cüzdan verileri cihazda saklanıyorsa tehlike büyür. Güncelleme, uygulama temizliği ve donanım cüzdanı bu riski ciddi biçimde düşürür.
Borsa uygulaması kullanıyorsam ne yapmalıyım?
Uygulamayı güncelle, hesabında iki faktörlü doğrulamayı aç ve büyük bakiyeni borsada tutma. Uzun vadeli varlıkları kendi cüzdanına, tercihen donanım cüzdanına taşı.
Seed phrase’i iCloud’da saklamak güvenli mi?
Hayır. Bulut yedeği, cihazdaki bir açık olmasa bile hesap ele geçirildiğinde ifadeyi açığa çıkarır. Fiziksel yedek her zaman daha güvenli.
Güncelleme yeterli mi?
Gerekli ama tek başına yeterli değil. Apple’ın düzeltmesinin açığı tamamen kapatıp kapatmadığı netleşene kadar diğer önlemleri de uygula.
Sık sorulan sorular
worse_query açığı benim cüzdanımı kesin ele geçirir mi?
Hayır, kesin bir sonuç değil. Açık bir risk kapısı açar; kötü niyetli bir uygulama yüklüyse ve cüzdan verileri cihazda saklanıyorsa tehlike büyür. Güncelleme, uygulama temizliği ve donanım cüzdanı bu riski ciddi biçimde düşürür.
Borsa uygulaması kullanıyorsam ne yapmalıyım?
Uygulamayı güncelle, hesabında iki faktörlü doğrulamayı aç ve büyük bakiyeni borsada tutma. Uzun vadeli varlıkları kendi cüzdanına, tercihen donanım cüzdanına taşı.
Seed phrase’i iCloud’da saklamak güvenli mi?
Hayır. Bulut yedeği, cihazdaki bir açık olmasa bile hesap ele geçirildiğinde ifadeyi açığa çıkarır. Fiziksel yedek her zaman daha güvenli.
Güncelleme yeterli mi?
Gerekli ama tek başına yeterli değil. Apple’ın düzeltmesinin açığı tamamen kapatıp kapatmadığı netleşene kadar diğer önlemleri de uygula.
İlgili yazılar
- Kripto Para Aklama Yöntemleri: NEAR Memecoin Zinciri (2026)
- Hangi Proxy Türü Daha İyi? Detaylı 2026 Rehberi
- Airdrop Dolandırıcılığı Nasıl Anlaşılır? 2026 Güvenliği