
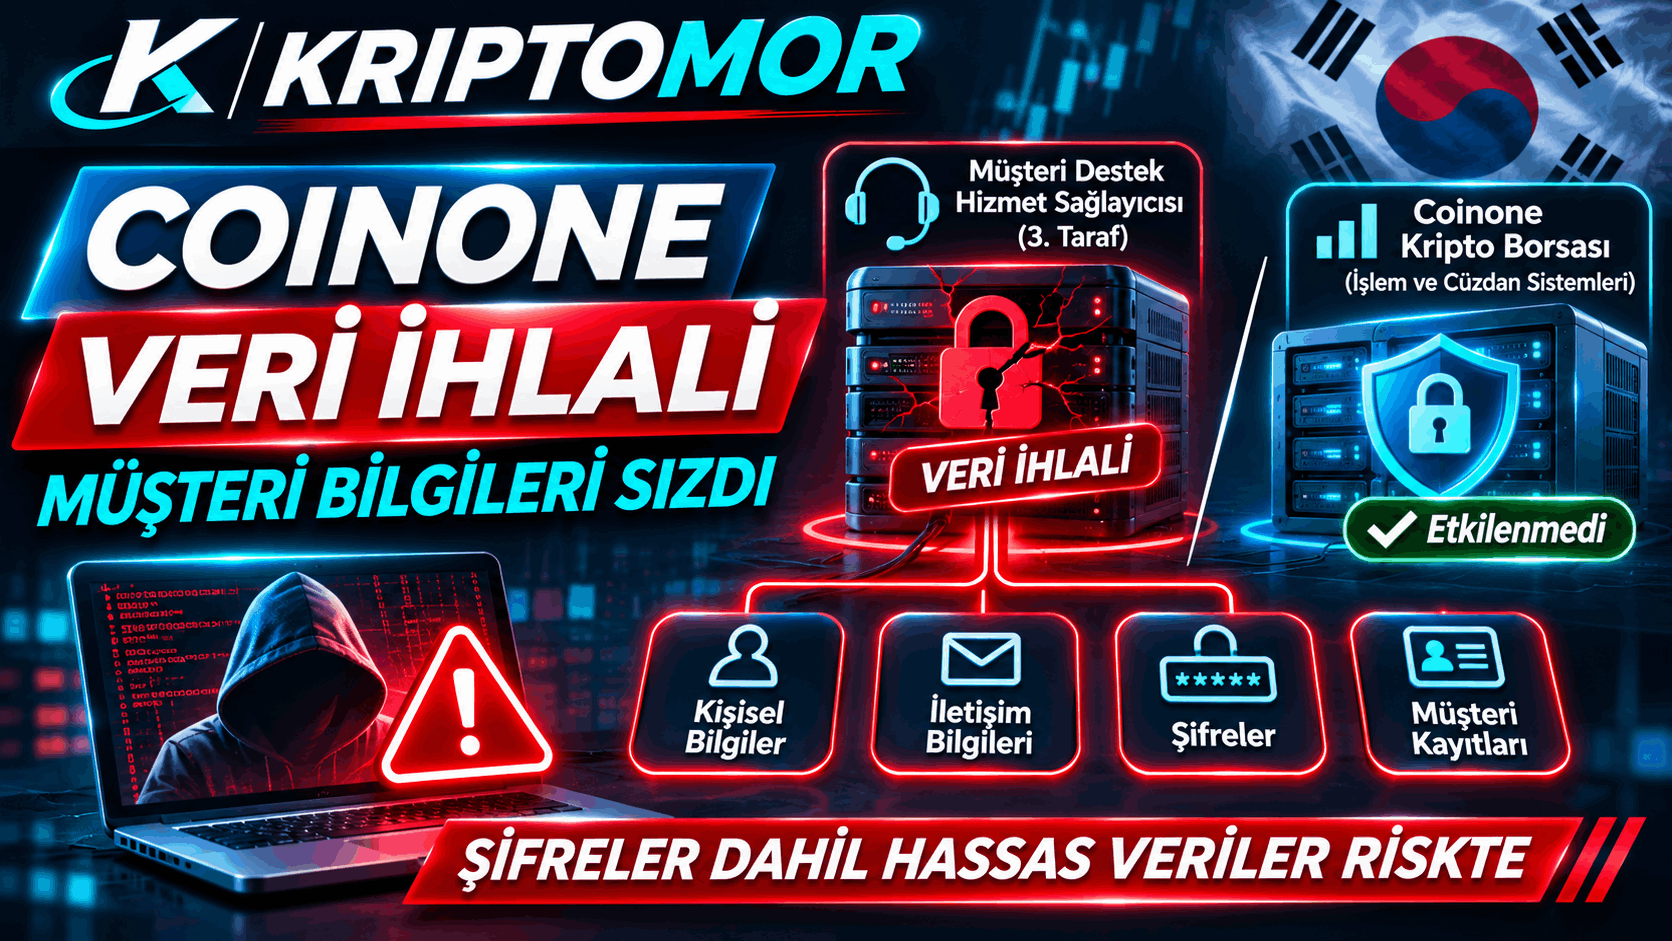
Coinone veri ihlali, borsanın dışarıdan hizmet aldığı müşteri destek sağlayıcısının sunucularına yapılan saldırı sonucu ortaya çıktı. Potansiyel olarak açığa çıkan veriler arasında şifreler, banka hesap numaraları, ulusal kimlik numaraları ve kripto cüzdan adresleri bulunuyor. Borsa müşterilerini kimlik avı ve kimlik hırsızlığına karşı uyardı; etkilenen kullanıcıların şifrelerini değiştirmesi ve hesap hareketlerini izlemesi gerekiyor.
- İhlal, Coinone’un kendi sistemlerinden değil, müşteri desteği için anlaştığı dış sağlayıcının sunucularından kaynaklandı.
- Açığa çıkması muhtemel veriler şifreler, banka hesap numaraları, ulusal kimlik numaraları ve kripto cüzdan adreslerini kapsıyor.
- Borsa, müşterilerini kimlik avı saldırıları ve kimlik hırsızlığına karşı resmi kanallar dışında bilgi paylaşmamaları konusunda uyardı.
- GoPax ve Bithumb gibi borsalarda yaşanan olayların ardından sektörde tedarikçi kaynaklı güvenlik açıkları yeniden gündemde.
- Kullanıcılar için ilk adım şifre değişikliği, iki faktörlü doğrulama ve şüpheli hesap hareketlerinin takibi.
İçindekiler
Coinone veri ihlali, Güney Kore’nin önde gelen kripto para borsalarından birinde müşteri verilerinin dış bir tedarikçi üzerinden açığa çıkmasıyla gündeme geldi. Borsa, müşteri destek hizmetlerini yürüten dış sağlayıcının sunucularına yapılan saldırının ardından kullanıcılarını kimlik avı ve kimlik hırsızlığına karşı uyardı. Açıklamaya göre potansiyel olarak sızan bilgiler arasında şifreler, banka hesap numaraları, ulusal kimlik numaraları ve kripto cüzdan adresleri yer alıyor.
Bu, sıradan bir borsa saldırısı değil. Saldırı doğrudan Coinone’un altyapısına değil, destek süreçlerinde kullanılan üçüncü taraf bir sistemin sunucularına yöneldi. Yani kullanıcıların destek talebi sırasında paylaştığı hassas veriler, borsanın kendi sisteminden değil, bu veriyi işleyen harici bir ortamdan sızmış olabilir.
Coinone veri ihlali tam olarak neyi kapsıyor?
Borsanın açıklamasına göre ihlal, müşteri hizmetleri süreçlerinde kullanılan dış sağlayıcının sunucularına yetkisiz erişim sonucu yaşandı. Bu nedenle risk altındaki veri seti, kullanıcıların destek görüşmeleri sırasında paylaştığı bilgilerle sınırlı görünüyor.
Potansiyel olarak açığa çıkan veriler şunlar:
- Hesap şifreleri
- Banka hesap numaraları
- Ulusal kimlik numaraları
- Kripto cüzdan adresleri
Bu dört veri türünün bir arada bulunması, olayın ciddiyetini artırıyor. Şifre tek başına hesap erişimi için yeterli olmayabilir; ancak kimlik numarası ve banka bilgisiyle birleştiğinde kimlik hırsızlığı ve dolandırıcılık girişimleri için kullanışlı bir veri paketi oluşuyor. Cüzdan adresleri ise saldırganların hangi kullanıcıların ne kadar varlık tuttuğunu tahmin etmesine yardımcı olabilir.
Coinone, ihlalin kapsamına ve etkilenen kullanıcı sayısına ilişkin net bir rakam paylaşmadı. Bu nedenle hangi müşterilerin doğrudan etkilendiğini dışarıdan bilmek mümkün değil. Borsanın konuyu ilgili makamlara taşıyıp taşımadığı da henüz kamuya açık şekilde netleşmedi.
Neden bir destek sağlayıcısı bu kadar hassas veri tutuyor?
Kripto borsalarında müşteri desteği, kimlik doğrulama ve hesap kurtarma süreçlerinin ayrılmaz bir parçası. Bir kullanıcı hesabına erişemediğinde ya da para çekme sorunu yaşadığında, destek ekibi kimliğini doğrulamak için kimlik numarası, banka bilgisi veya hesap geçmişi gibi verilere bakmak zorunda kalıyor.
Sorun, bu verilerin dış sağlayıcıda nasıl saklandığı ve bunlara kimlerin erişebildiği noktasında başlıyor. Borsa kendi güvenlik duvarını ne kadar sağlam kurarsa kursun, tedarikçinin sistemindeki bir açık aynı veriyi riske atabiliyor. Coinone veri ihlali tam olarak bu senaryonun somut bir örneği.
Güney Kore’de son dönemde GoPax ve Bithumb gibi borsalarda yaşanan güvenlik olayları, sektörde tedarikçi kaynaklı risklerin ne kadar ciddiye alınması gerektiğini ortaya koyuyor. Coinone olayı, bu endişeleri bir kez daha gündeme taşıdı.
Kimlik avı ve kimlik hırsızlığı riski neden arttı?
Sızan veri seti, saldırganların son derece ikna edici mesajlar hazırlamasına olanak tanıyor. Bir dolandırıcı, elinde kullanıcının adı, kimlik numarasının bir kısmı veya banka bilgisi olduğunda, kendisini borsanın güvenlik ekibi gibi tanıtabilir.
Tipik senaryo şöyle işliyor: Kullanıcıya “hesabınızda şüpheli işlem tespit edildi” veya “veri ihlali nedeniyle kimliğinizi doğrulamanız gerekiyor” başlıklı bir e-posta ya da mesaj geliyor. Mesajdaki bağlantı, gerçek borsa sitesine benzeyen sahte bir sayfaya yönlendiriyor ve kullanıcıdan şifre, doğrulama kodu veya cüzdan bilgisi isteniyor.
Kimlik hırsızlığı tarafında risk daha uzun vadelidir. Kimlik numarası ve banka bilgisiyle saldırganlar, kullanıcı adına kredi başvurusu veya sahte hesap açma girişiminde bulunabilir. Bu tür girişimler genellikle aylar sonra ortaya çıkar ve çözümü uzun bir bürokrasi süreci gerektirir.
Coinone veri ihlali sonrası borsanın yaptığı uyarı da tam olarak bu iki riske odaklanıyor: kimlik avı ve kimlik hırsızlığı. Kullanıcıların borsanın resmi iletişim kanalları dışında gelen hiçbir talebe güvenmemesi gerekiyor.
Kullanıcılar hangi acil adımları atmalı?
Etkilenmiş olabileceğini düşünen herkes için ilk adım net: Coinone hesap şifresini değiştirmek. Aynı şifreyi başka platformlarda da kullanıyorsanız, o hesapları da güncellemek gerekiyor. Şifre yöneticisi kullanmak, her hesap için farklı ve güçlü bir şifre oluşturmayı kolaylaştırır.
İkinci adım, iki faktörlü doğrulamayı (2FA) kontrol etmek. SMS yerine uygulama tabanlı bir doğrulama yöntemi tercih edilmeli; çünkü SIM takas saldırıları SMS kodlarını ele geçirebiliyor. Borsanın sunduğu donanım anahtarı desteği varsa, bu en güvenli seçenek.
Üçüncü adım, hesap hareketlerini izlemek. Para çekme geçmişi, API anahtarları ve bağlı cüzdanlar düzenli olarak kontrol edilmeli. Tanımadığınız bir API anahtarı veya cüzdan bağlantısı varsa derhal kaldırılmalı.
Dördüncü adım, şüpheli iletişimleri raporlamak. Coinone adına gelen e-postaların gerçek olup olmadığını borsanın resmi uygulaması veya sitesi üzerinden doğrulayın. Bağlantıya tıklamadan önce adres çubuğundaki alan adını kontrol edin.
Beşinci adım, banka tarafında ek güvenlik önlemleri almak. Hesap hareket bildirimlerini açmak ve tanımadığınız işlemleri bankaya hemen bildirmek, olası zararı sınırlar.
Borsalar tedarikçi güvenliğini nasıl yönetmeli?
Coinone veri ihlali, kripto borsalarının yalnızca kendi sistemlerini değil, veri paylaştıkları tüm tedarikçileri de güvenlik zincirinin parçası olarak görmesi gerektiğini gösteriyor. Destek sağlayıcılarına verilen erişim yetkileri minimum düzeyde tutulmalı ve düzenli olarak gözden geçirilmeli.
Teknik tarafta atılabilecek adımlar arasında verilerin şifrelenmesi, erişim günlüklerinin tutulması ve tedarikçilerin bağımsız güvenlik denetiminden geçirilmesi var. Ayrıca hassas verilerin destek süreçlerinde mümkün olduğunca az tutulması, ihlal durumunda kaybın boyutunu küçültür.
Düzenleyici açıdan Güney Kore, kripto borsalarına yönelik denetimleri sıkılaştırıyor. Ancak tedarikçi kaynaklı ihlaller, mevcut düzenlemelerin kapsamı dışında kalabiliyor. Bu boşluğun kapatılması, sektör genelinde güven için kritik.
Piyasa ve güven üzerindeki etkisi ne olabilir?
Kısa vadede Coinone’un işlem hacminde dalgalanma görülebilir; kullanıcılar varlıklarını başka platformlara taşımayı düşünebilir. Ancak bu tür olayların fiyat üzerindeki etkisi genellikle sınırlı kalıyor. Daha kalıcı etki, borsalara duyulan güvende ortaya çıkıyor.
Kripto para sektöründe güven, merkezi borsaların en zayıf noktası olmayı sürdürüyor. Kullanıcıların varlıklarını borsada tutmak yerine kendi cüzdanlarında saklaması yönündeki eğilim, bu tür olaylarla birlikte güçleniyor. Yine de borsalar, likidite ve kullanım kolaylığı nedeniyle vazgeçilmez kalıyor.
Coinone veri ihlali, kullanıcıların kendi güvenlik alışkanlıklarını gözden geçirmesi için bir fırsat. Şifre hijyeni, iki faktörlü doğrulama ve şüpheli iletişimlere karşı dikkat, bu tür olayların bireysel etkisini azaltmanın en etkili yolu.
Risk uyarısı: Bu içerik bilgilendirme amaçlıdır ve yatırım tavsiyesi değildir. Kripto para varlıkları yüksek oynaklık taşır; güvenlik ihlalleri ve dolandırıcılık girişimleri ek risk oluşturur. Hesap güvenliği kararlarınızı borsanın resmi duyuruları ve bağımsız güvenlik kaynaklarıyla doğrulayın.
Sık sorulan sorular
Coinone veri ihlalinde hangi bilgiler sızdı?
Borsanın açıklamasına göre potansiyel olarak açığa çıkan veriler şifreler, banka hesap numaraları, ulusal kimlik numaraları ve kripto cüzdan adreslerini kapsıyor. İhlal, müşteri destek hizmeti veren dış sağlayıcının sunucularına yapılan saldırı sonucu gerçekleşti.
Coinone veri ihlali kullanıcılar için ne anlama geliyor?
En büyük risk kimlik avı ve kimlik hırsızlığı. Saldırganlar sızan bilgilerle borsa güvenlik ekibi gibi davranıp şifre veya doğrulama kodu isteyebilir. Kimlik numarası ve banka bilgisiyle uzun vadeli dolandırıcılık girişimleri de mümkün.
Hesabım etkilendiyse ilk ne yapmalıyım?
Coinone hesap şifrenizi hemen değiştirin, aynı şifreyi kullandığınız diğer hesapları da güncelleyin. Uygulama tabanlı iki faktörlü doğrulamayı açın, para çekme geçmişini ve API anahtarlarını kontrol edin. Şüpheli mesajları borsanın resmi kanalları üzerinden doğrulayın.
Coinone veri ihlali borsanın kendi sistemlerinden mi kaynaklandı?
Hayır. İhlal, Coinone’un müşteri desteği için anlaştığı dış sağlayıcının sunucularına yapılan yetkisiz erişimden kaynaklandı. Bu nedenle risk altındaki veri seti, destek görüşmeleri sırasında paylaşılan bilgilerle sınırlı görünüyor.
İlgili yazılar
- Coirna vs Binance 2026: Hangisi Daha Güvenli?
- Bitcoin L2 Çözümleri 2026: En Hızlı ve Ucuz 5 Ağ (Rehber)