
Kripto para dolandırıcılığı nasıl anlaşılır? Kısaca özetlemek gerekirse; size piyasa koşullarının çok üzerinde “garanti kazanç” vaat ediliyorsa, cüzdanınızın 12 veya 24 kelimelik gizli anahtarı (seed phrase) isteniyorsa ya da tanınmış borsaların isimlerini taklit eden, domain adresi şüpheli (örneğin binance-support-2026.com gibi) sitelerle karşılaşıyorsanız, %100 bir dolandırıcılıkla karşı karşıyasınız demektir. 2026 yılında dolandırıcılar artık sadece sahte linkler değil, yapay zeka destekli ses ve görüntü taklitleri (deepfake) kullanarak güven kazanmaya çalışmaktadır.
Kripto para dünyasına ilk adımımı attığımda, her yeni projenin bir fırsat, her airdrop’un gökten yağan bir hediye olduğunu düşünmüştüm. Ancak bir sabah, cüzdanımdaki varlıkların sadece dakikalar içinde buharlaştığını gördüğümde, bu ekosistemin sadece teknolojiden değil, aynı zamanda çok gelişmiş dijital tuzaklardan oluştuğunu acı bir tecrübeyle anladım. Bu rehber, benim gibi hata yapmamanız için, 2026 yılındaki en güncel dolandırıcılık yöntemlerini bir “insan” gözüyle ve teknik detaylarla anlatmak için hazırlandı.
Kripto Dolandırıcılığı Nedir?
Temel Tanım ve Yaygın Yöntemler
Kripto para dolandırıcılığı, dijital varlık ekosistemindeki teknik boşlukları veya en zayıf halka olan “insan psikolojisini” kullanarak yatırımcıların fonlarını ele geçirme eylemidir. 2026 yılı itibarıyla bu yöntemler artık basit bir “oltalama” (phishing) e-postasından çok daha öteye taşınmış durumdadır. Temel yöntemler arasında en çok dikkat çekenler; akıllı sözleşme (smart contract) yetkilendirme tuzakları, likidite havuzu manipülasyonları ve sosyal mühendislik saldırılarıdır.
Dolandırıcılar genellikle “Aciliyet” ve “Kaçırma Korkusu” (FOMO) duygularını tetiklerler. Örneğin, “Sadece önümüzdeki 1 saat içinde geçerli olan bu bonusu almazsanız hakkınızı kaybedeceksiniz” mesajı, kullanıcının mantıklı düşünmesini engelleyerek hızlıca yanlış bir işlem yapmasına neden olur. Dijital dünyada geri dönüşü olmayan bu işlemler, blokzincir teknolojisinin şeffaflığına rağmen, cüzdan adreslerinin anonimliği nedeniyle faillerin izini sürmeyi zorlaştırmaktadır. Geçiş sözcüklerini etkili kullanmak gerekirse; sonuç olarak, teknoloji ne kadar gelişirse gelişsin, dolandırıcılığın özü her zaman sizin dikkatinizi dağıtmak üzerine kuruludur.
Türkiye’de ve Globalde Örnek Vakalar
Geçmişte yaşanan Thodex vakası Türkiye’deki en büyük yerel örneklerden biri olarak hafızalardaki yerini korurken, 2026 yılına gelindiğinde yöntemlerin yerelleştiğini görüyoruz. Örneğin, Türkiye’deki popüler Telegram gruplarında “Borsa İstanbul’dan kriptoya özel teşvik” adı altında paylaşılan sahte bağlantılar, binlerce yerli yatırımcıyı mağdur etmiştir. Global ölçekte ise, FTX sonrası süreçte ortaya çıkan “kayıpları geri alma” (asset recovery) hizmeti veren sahte hukuk büroları, dolandırılan insanları ikinci kez dolandırarak tarihin en sinsi yöntemlerinden birine imza atmıştır.
Gerçek bir vaka incelemesi yapacak olursak; 2025 sonlarında global bir borsa kullanıcısı, kendisine gelen ve borsa yetkilisi gibi konuşan bir yapay zeka botu (Deepfake Voice) tarafından aranmıştır. Bot, kullanıcının hesabına şüpheli giriş yapıldığını söyleyerek “güvenlik amacıyla” geçici bir cüzdana transfer yapmasını istemiştir. Kullanıcı, sesin gerçekliğine güvenerek 20.000 dolarlık varlığını saniyeler içinde saldırganların cüzdanına göndermiştir. Bu tür vakalar, kripto dünyasında hiçbir kurumsal yetkilinin sizden asla “transfer” yapmanızı veya “şifre” vermenizi istemeyeceğini bir kez daha kanıtlamaktadır.
Sahte Kripto Siteleri
Sahte Borsa ve Cüzdan Sitelerini Ayırt Etme Yöntemleri
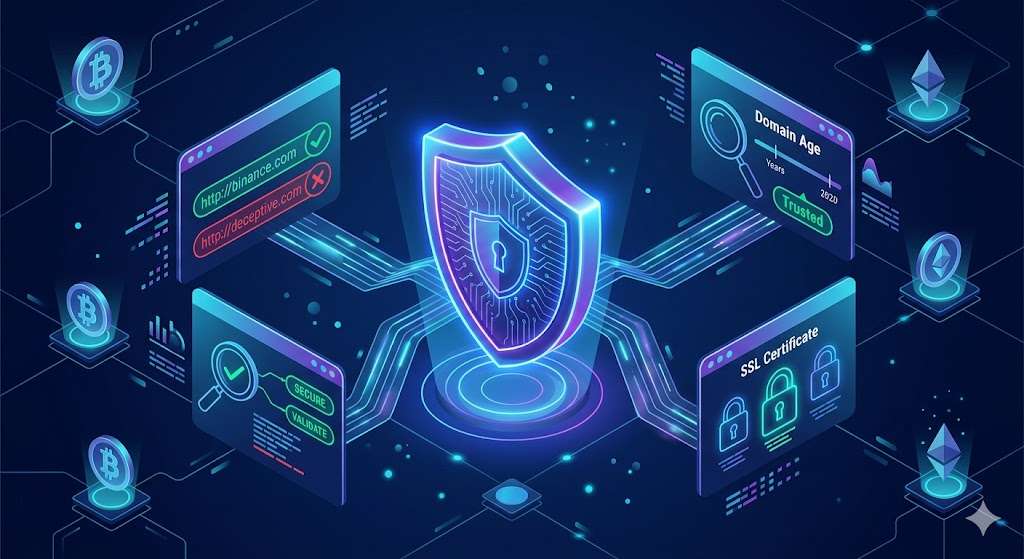
Sahte kripto siteleri, tasarım açısından orijinalinden ayırt edilemeyecek kadar profesyonel görünebilir. Ancak şeytan detaylarda gizlidir. Bir sitenin sahte olduğunu anlamanın ilk yolu, sitenin ne kadar süredir aktif olduğunu kontrol etmektir. “Whois” sorgulaması yaparak sitenin sadece 1-2 ay önce kurulduğunu görürseniz, bu devasa bir kırmızı bayraktır.
Ayrıca, kullanıcıyı sitede tutacak bir görev vermek gerekirse; şimdi kullandığınız borsanın URL adresini tarayıcınızın “sık kullanılanlar” sekmesine eklediniz mi? Eğer eklemediyseniz, her seferinde Google’da aratarak girmek sizi “sponsorlu” adı altındaki sahte linklerin kucağına itebilir. Sahte siteler genellikle “connect wallet” (cüzdanı bağla) butonuna bastığınızda sizden manuel olarak gizli kelimelerinizi girmenizi ister. Unutmayın: Gerçek bir dApp (merkeziyetsiz uygulama) asla sizin 12 kelimenizi bir metin kutusuna yazmanızı istemez; sadece cüzdan uygulamanız üzerinden bir onay işlemi gerçekleştirir.
Teknik Doğrulama, Airdrop Tuzakları ve Stratejik Analiz
Bir önceki bölümde kripto dolandırıcılığının psikolojik temellerine ve genel tanımlara değinmiştik. Ancak, dijital bir hırsızın evinizin kapısını çalması için sadece psikoloji yetmez; teknik bir açık veya sizin tarafınızdan verilecek bir “onay” gerekir. Şimdi, bu teknik tuzakların en profesyoneli olan sahte platformları ve 2026’nın en büyük baş belası olan sahte airdrop operasyonlarını cerrahi bir titizlikle inceleyelim.
Domain, SSL ve Sosyal Medya Doğrulamaları
Sahte bir kripto platformunu anlamanın ilk yolu, adres çubuğuna bir dedektif gibi bakmaktır. Dolandırıcılar, “Typosquatting” adı verilen bir yöntemle, popüler borsaların isimlerinde çok küçük harf değişiklikleri yaparlar. Örneğin, “binance.com” yerine “bınance-support.co” veya “metamask.io” yerine “metamask-auth.net” gibi adresler kullanırlar. SSL sertifikası (adres çubuğundaki kilit simgesi) günümüzde artık tek başına bir güvenlik ölçütü değildir; çünkü dolandırıcılar da ücretsiz SSL sertifikaları alabilmektedir. Bu noktada devreye Domain Yaşı girmektedir. Bir platform size devasa kazançlar vaat ediyorsa, ancak domain geçmişi sadece birkaç haftalıksa, oradan hemen uzaklaşmalısınız.
Sosyal medya doğrulaması ise 2026’da hayati bir önem kazandı. Bir projenin X (Twitter) hesabında “mavi tik” olması onun güvenli olduğu anlamına gelmez. Takipçi sayısının organik olup olmadığını kontrol etmek için paylaşımlardaki etkileşim oranlarına (beğeni/yorum dengesi) bakmalısınız. Ayrıca, projenin Telegram grubuna girdiğinizde, yöneticilerin size özelden yazıp yazmadığını kontrol edin. Hiçbir gerçek yönetici, bir kullanıcıya “yardım etmek için” önce mesaj atmaz.
Bu konuda daha spesifik teknik analizler ve URL kontrol listeleri için hazırladığımız [Sahte Kripto Sitesi Nasıl Anlaşılır? 2026 Rehberi] başlıklı destekleyici içeriğimize mutlaka göz atmanızı öneririz. Orada, tarayıcı eklentileriyle bu siteleri nasıl anında bloklayabileceğinizi anlattık.
Airdrop ve ICO Dolandırıcılığı
Sahte Airdrop Yöntemleri
Airdrop, kripto dünyasının en sevilen ama en çok istismar edilen kavramlarından biridir. 2026 yılında “Cüzdanınıza bedava token gönderdik, çekmek için sitemize bağlanın” mesajıyla başlayan dolandırıcılıklar zirve yapmış durumda. Bu yöntemin adı “Dusting Attack” veya “Malicious Contract Interaction”dır. Cüzdanınızda tanımadığınız, değeri çok yüksek görünen bir token bulursanız sakın onu bir borsada satmaya veya web sitesine bağlamaya çalışmayın.
Süreç genellikle şöyle işler: Siz o “bedava” parayı almak için sahte bir siteye cüzdanınızı bağladığınızda, aslında bir “SetApprovalForAll” fonksiyonuna imza atarsınız. Bu imza, dolandırıcıya cüzdanınızdaki tüm değerli varlıkları (ETH, BTC, USDT) sizin izniniz olmadan transfer etme yetkisi verir. Yani siz 100 dolarlık bedava token beklerken, elinizdeki tüm portföyü bir saniyede kaybedebilirsiniz. Geçiş sözcükleriyle ifade etmek gerekirse; özetle, bedava peynir sadece fare kapanında bulunur ve kriptoda hiçbir proje durduk yere size binlerce dolar değerinde token dağıtmaz.
ICO ve Token Dolandırıcılığı Örnekleri
ICO (İlk Coin Arzı) süreçleri, 2026 yılında “Yapay Zeka” ve “RWA” (Real World Assets) temaları üzerinden manipüle edilmektedir. “Geleceğin Nvidia’sı olacağız” veya “Apple ile ortaklık kurduk” gibi asılsız iddialarla piyasaya sürülen tokenlar, genellikle Rug Pull (Halının çekilmesi) yöntemiyle sonuçlanır. Geliştiriciler, yatırımcıların parasıyla likidite havuzunu doldurur ve ardından tüm likiditeyi çekerek ortadan kaybolurlar.
Bunu önceden anlamanın yolu, projenin “Akıllı Sözleşme Denetimi” (Smart Contract Audit) raporlarını incelemektir. CertiK veya Hacken gibi otoriter kurumlardan onay almamış, kurucularının yüzü (doxxed) belli olmayan projelerden uzak durulmalıdır. Özellikle Türkiye’de “Yerli ve Milli Kripto Para” adı altında çıkan ancak teknik altyapısı kopyala-yapıştır olan birçok tokenın, lansman sonrası %99 değer kaybettiği vakalarla doludur.
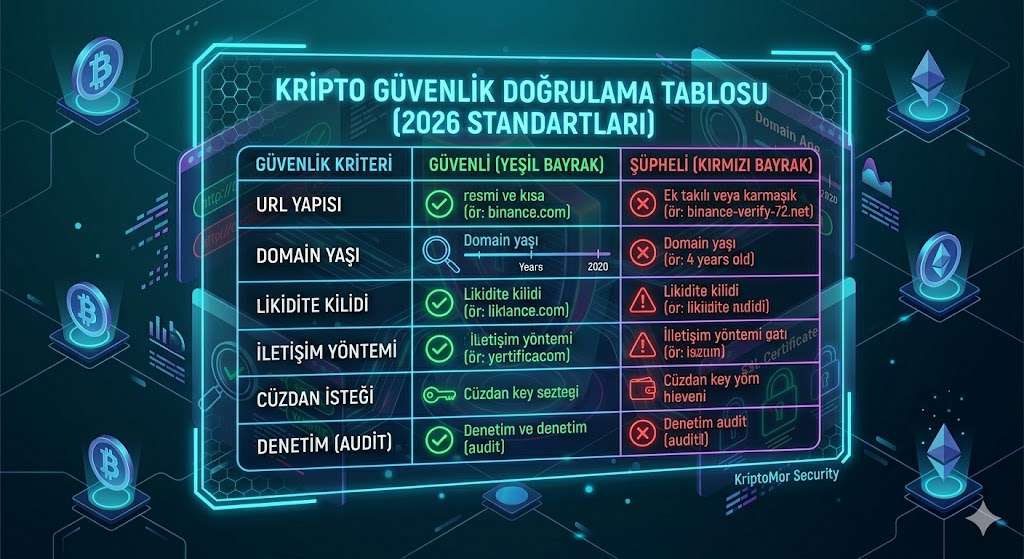
Kripto Güvenlik Doğrulama Tablosu (2026 Standartları)
| Güvenlik Kriteri | Güvenli (Yeşil Bayrak) | Şüpheli (Kırmızı Bayrak) |
| URL Yapısı | Resmi ve kısa (ör: binance.com) | Ek takılı veya karmaşık (ör: binance-verify-72.net) |
| Domain Yaşı | 3+ Yıl | 0-6 Ay |
| Likidite Kilidi | Akıllı sözleşme ile 1+ yıl kilitli | Kilit yok veya her an çekilebilir |
| İletişim Yöntemi | Destek bileti (Ticket) sistemi | Telegram üzerinden direkt özel mesaj |
| Cüzdan İsteği | Sadece imza (Signature) | Seed Phrase (12 Kelime) veya Private Key |
| Denetim (Audit) | CertiK, PeckShield onaylı | Denetim raporu yok veya sahte PDF |
Mining ve Yatırım Dolandırıcılığı
Gerçek mi Yoksa Scam mi?
Bulut madenciliği (Cloud Mining), 2026’da hala en popüler dolandırıcılık araçlarından biridir. Saldırganlar, yüksek güçlü ekran kartlarının veya ASIC cihazlarının fotoğraflarını paylaşarak size “donanım kiralama” vaat ederler. Ancak arka planda hiçbir kazım yapılmaz. Sizden aldıkları parayla eski üyelerin ödemelerini yaptıkları bir Saadet Zinciri işletirler.
Gerçek bir madencilik operasyonu, elektrik maliyetleri ve cihaz amortismanı nedeniyle asla aylık %20-30 gibi “garanti” karlar sunamaz. Eğer bir platform size “cihaz almana gerek yok, biz senin yerine kazıyoruz ve paranı her gün ikiye katlıyoruz” diyorsa, bu sistemin fişinin çekilmesi sadece an meselesidir. Özellikle Türkiye’deki enerji fiyatları ve global zorluk seviyesi (difficulty) düşünüldüğünde, bu kâr oranlarının matematiksel olarak imkansız olduğunu $Profit = Revenue – (Electricity + Maintenance)$ formülüyle bile görebiliriz.
Ponzi ve Get-Rich-Quick Scheme Örnekleri
“Hızlı zenginleşme” şemaları, 2026’nın sosyal medya fenomenleri aracılığıyla pazarlanmaktadır. Fenomenler, lüks araçlar ve villalar önünde video çekerek “Bu bot sayesinde kazandım, siz de katılın” derler. Bu sistemler genellikle bir “Referans” sistemiyle çalışır. Yani sistemin hayatta kalması için sürekli yeni kurbanların para yatırması gerekir. Yeni girişler durduğunda, sistem çöker ve en üsttekiler parayı alıp kaçar.
Bunun yanı sıra, “Pig Butchering” (Domuz Kasaplığı) adı verilen yöntem de bu kategoriye girer. Dolandırıcı, sizinle aylarca arkadaşlık kurar, güveninizi kazanır ve ardından “çok gizli bir yatırım fırsatı” olduğunu söyleyerek sizi sahte bir borsaya yönlendirir. Küçük miktarlarda para çekmenize izin vererek güveninizi pekiştirirler. Ancak büyük meblağ yatırdığınızda “vergi borcu” veya “hesap donduruldu” gibi bahanelerle daha fazla para isterler. Unutmayın, kriptoda duygularınıza hitap eden herkes cüzdanınıza göz dikmiş olabilir.
Sonuç ve Önleyici Tavsiyeler
Güvenli Yatırım Yapma İpuçları
Kripto para piyasasında güvenliği sağlamak, bir bilgisayar korsanı gibi düşünmeyi gerektirir. 2026 standartlarında “güvenli yatırım” artık sadece güçlü bir şifre demek değildir. İlk kuralınız; varlıklarınızı merkezi borsalarda (CEX) değil, kontrolü tamamen sizde olan donanım (soğuk) cüzdanlarda tutmaktır. BTK (Bilgi Teknolojileri ve İletişim Kurumu) gibi Türkiye’deki resmi otoritelerin de sıkça vurguladığı üzere, dijital varlıkların güvenliği bireysel farkındalıkla başlar.
Ayrıca, her işlem öncesi “Revoke” (yetki kaldırma) araçlarını kullanmayı alışkanlık haline getirmelisiniz. Bir DeFi platformuna verdiğiniz harcama izni, o platform hacklendiğinde sizin cüzdanınızın da boşaltılmasına neden olabilir. Düzenli olarak cüzdan izinlerinizi kontrol edin ve kullanmadığınız akıllı sözleşmelerle olan bağınızı kesin. Unutmayın, blokzincir üzerindeki bir “onay” işlemi, fiziksel dünyadaki bir vekaletname kadar güçlüdür.
Kullanıcıların Dikkat Etmesi gereken Kırmızı Bayraklar
Eğer bir proje size “kaybetme riskinin olmadığını” söylüyorsa, bu en büyük kırmızı bayraktır. Finansal piyasaların doğası gereği risk her zaman vardır. İkinci olarak, projenin teknik dokümanını (Whitepaper) incelediğinizde sadece pazarlama cümleleri görüyorsanız ve teknik bir çözüm sunulmuyorsa, bu bir “boş proje” belirtisidir.
Gerçek bir yatırımcı, projenin GitHub kod depolarını kontrol eder. Eğer 2026 yılında bir teknoloji projesi olduğunu iddia eden bir yapı, aylardır kod güncellemesi almamışsa, o proje terk edilmiş demektir. Ayrıca, Türkiye’deki yatırımcılar için bir diğer ipucu da; projenin arkasındaki ekibin geçmiş başarılarıdır. LinkedIn üzerinde profili olmayan veya geçmişinde şüpheli projeler bulunan kişilerin yönettiği hiçbir yapıya fonlarınızı emanet etmeyin.
Analizi ve Uzman Görüşü
KriptoMor ekibi olarak, sahadaki deneyimlerimiz gösteriyor ki dolandırıcılıkların %90’ı teknik bir açıktan değil, kullanıcı hatasından kaynaklanmaktadır. Bir uzman olarak önerim; portföyünüzü “Sıcak”, “Ilık” ve “Soğuk” olarak üçe ayırmanızdır. Günlük işlemler için küçük bir miktar sıcak cüzdanda, orta vadeli yatırımlar ılık bir mobil cüzdanda, ana sermaye ise mutlaka internetle bağı olmayan bir donanım cüzdanda saklanmalıdır. Bu strateji, olası bir phishing saldırısında tüm mal varlığınızı kaybetmenizi önleyen en güçlü bariyerdir.
Sıkça Sorulan Sorular (SSS)
- Kripto param çalındı, geri alabilir miyim? Blokzincir işlemleri geri döndürülemez. Eğer paranız merkezi bir borsaya gittiyse, o borsanın desteğiyle hesap dondurulabilir ancak merkeziyetsiz bir cüzdana gittiyse geri alınması neredeyse imkansızdır.
- Soğuk cüzdan kullanmak %100 güvenli mi? Donanım cüzdan cihazı güvenlidir ancak 12/24 kelimenizi (seed phrase) dijital bir ortamda (not defteri, e-posta, ekran görüntüsü) saklarsanız, cihazın bir önemi kalmaz. Kelimeleri sadece fiziksel olarak kağıda yazın.
- Bir sitenin sahte olduğunu en hızlı nasıl anlarım? URL adresindeki harf hatalarına bakın ve sitenin “Certificate” detaylarından domain kayıt tarihini kontrol edin. 1 yıldan eski olmayan sitelere cüzdan bağlamayın.
- Airdrop’tan gelen tanımadığım tokenları ne yapmalıyım? Kesinlikle dokunmayın. Bu tokenları satmaya çalıştığınızda verdiğiniz onay ile cüzdanınızdaki diğer gerçek varlıkların çalınmasına yol açan akıllı sözleşmeleri tetikleyebilirsiniz.
- Fenomenlerin önerdiği coinler güvenli mi? Çoğu fenomen “reklam” karşılığı paylaşım yapar. Kendi araştırmanızı (DYOR) yapmadan kimsenin tavsiyesiyle yatırım yapmayın.
Destekleyici İçeriklerimiz
Bu rehberde dolandırıcılığın genel çerçevesini çizdik. Ancak teknik detaylara inmek ve tarayıcınızı bir güvenlik kalkanına dönüştürmek isterseniz, portalımızdaki [Sahte Kripto Sitesi Nasıl Anlaşılır? 2026 Rehberi] yazımızı mutlaka okumalısınız. Ayrıca, cüzdanınızı korumanın en ileri seviye yolları için [Metamask Güvenlik Ayarları 2026] konulu makalemiz size rehberlik edecektir.
Kapanış Yatırım yapmak, sadece para kazanma hırsı değil, aynı zamanda emeğinizi koruma sorumluluğudur. Bu makaleyi yazarken amacım, sadece teknik terimlerle sizi boğmak değil, bu ekosistemde emeğinin peşinde olan bir dostunuz olarak sizi uyarmaktı. Unutmayın; kripto para piyasası size özgürlük vaat eder, ancak bu özgürlüğün bedeli sürekli bir dikkattir. Her tıkladığınız linke, her onayladığınız işleme cüzdanınızın anahtarını teslim ediyormuşçasına hassas yaklaşın. Güvende kalın.
Bizi Sosyal Medyada Takip Edin
Kripto dünyasındaki en güncel dolandırıcılık uyarıları ve teknik analizler için topluluğumuza katılın:
- X (Twitter): https://x.com/KriptoMorForum – Anlık uyarılar ve haberler.
- Telegram: https://t.me/+FjyuWejnA95lOTg0 – Soru-cevap ve topluluk desteği.
- YouTube: https://www.youtube.com/@krmkripto – Görsel güvenlik eğitimleri.
- TikTok: https://www.tiktok.com/@kriptomor – Kısa ve öz güvenlik ipuçları.
Yasal Not: Bu makalede yer alan bilgiler tamamen bilgilendirme amaçlıdır ve asla yatırım tavsiyesi değildir. Kripto para yatırımları yüksek risk içerir; kayıplarınızı önlemek için kendi araştırmanızı yapmalı veya profesyonel bir finansal danışmana başvurmalısınız.
026 güvenlik rehberini titizlikle hazırladık. Kripto ekosisteminde teknik analiz kadar ‘dijital hijyen’ ve ‘güvenlik protokolleri’ de hayati önem taşıyor. Makalede belirttiğimiz Whitelist kontrolü ve Smart Contract doğrulama adımlarını alışkanlık haline getirmeniz, varlıklarınızı yeni nesil yapay zeka (deepfake) tuzaklarından korumanın en etkili yoludur.
Siz de karşılaştığınız şüpheli platformları veya airdrop tekliflerini bu yorumun altında bizimle paylaşabilir, topluluğumuzun siber farkındalığını artırmamıza destek olabilirsiniz. Unutmayın, bilgi paylaşıldıkça çoğalır ve dolandırıcıların en büyük düşmanı bilinçli bir yatırımcıdır!