
MetaMask hacklenir mi? Teknik olarak MetaMask’ın merkezi bir sunucusu hacklenerek fonlarınıza ulaşılamaz; ancak kullanıcı hataları, “seed phrase” sızıntıları, sahte siteler veya zararlı akıllı kontrat onayları üzerinden cüzdanınız hacklenebilir. Cüzdanınızda tanımadığınız işlemler görüyorsanız veya “gizli kurtarma ifadeniz” bir başkasının eline geçtiyse, cüzdanınız tehlikededir. 2026 yılı itibarıyla en büyük risk, yazılım hatalarından ziyade sosyal mühendislik saldırılarıdır.
Kripto dünyasında geçirdiğim onca yıl boyunca bana en çok sorulan soru şu oldu: “Param gerçekten güvende mi?” Geçtiğimiz aylarda bir arkadaşımın, sadece bir “güncelleme” uyarısına tıklayarak tüm birikimini saniyeler içinde kaybettiğine şahit oldum. O an anladım ki; teknik bilgi tek başına yetmiyor, siber saldırganların psikolojisini ve güncel yöntemlerini de bilmek gerekiyor. Bu rehberi hazırlarken sadece teknik detayları değil, o soğuk terleri dökmemeniz için gereken gerçek saha tecrübelerini de içine kattım. Size yardımcı olması adına destekleyici makalemiz olan MetaMask Cüzdan Nasıl Kurulur? konumuzu da okumanızı öneririz.
Hack Riski ve Belirtileri
MetaMask, dünya çapında milyonlarca insanın Web3 kapısı olduğu için siber korsanların da bir numaralı hedefi konumundadır. 2026 teknolojisinde dahi “kırılmaz” bir kale yoktur; ancak “aşılmaz” bir savunma kurmak mümkündür. Bir hack saldırısının gerçekleşip gerçekleşmediğini anlamak, bazen fonlar tamamen boşaltılmadan önce müdahale etme şansı tanıyabilir.
Şüpheli İşlemler ve Giriş Bildirimleri
Cüzdan güvenliğinizin ihlal edildiğinin en somut kanıtı, bizzat sizin başlatmadığınız on-chain (zincir üstü) aktivitelerdir. Eğer MetaMask geçmişinizde (Activity sekmesi) onay vermediğiniz “Approve” (Onay) veya “Send” (Gönder) işlemleri görüyorsanız, cüzdan anahtarınızın veya tarayıcı oturumunuzun ele geçirilmiş olma ihtimali %99’dur.
Özellikle 2026 yılında sıkça görülen “Address Poisoning” (Adres Zehirlenmesi) saldırılarına dikkat etmelisiniz. Bu yöntemde saldırganlar, sizin işlem yaptığınız adreslere çok benzeyen (ilk ve son karakterleri aynı olan) adreslerden size 0 dolarlık tokenlar gönderirler. Amacı, sizin işlem geçmişinizden yanlış adresi kopyalamanızı sağlamaktır. Eğer geçmişinizde bu tarz “anlamsız” transferler görüyorsanız, bu bir hack belirtisi değil ama bir saldırı hazırlığıdır.
Kullanıcı Deneyimi: Forumda bir kullanıcımız, “Ücretsiz NFT Mint” vaadiyle bir siteye bağlandıktan 10 dakika sonra, cüzdanındaki ana varlıkların değil, sadece “gas ücreti” için tuttuğu ufak miktardaki AVAX’ların çekildiğini fark etti. Saldırgan, kullanıcının uyanmaması için küçük miktarlarla başlamış, ancak kullanıcımız durumu fark edip izinleri (Revoke) iptal ederek ana varlıklarını kurtarmayı başarmıştı.
Seed Phrase veya Private Key Sızıntısı Belirtileri
Gizli kurtarma ifadeniz (Seed Phrase) veya Özel Anahtarınız (Private Key) sızdırıldıysa, artık o cüzdanın kontrolü tamamen saldırganın elindedir. Bunun en büyük belirtisi “hız” dır. Cüzdanınıza bir miktar Ethereum veya BNB gönderdiğinizde, bu tutar siz işlem yapamadan anında başka bir adrese transfer ediliyorsa, cüzdanınıza bir “Sweeper Bot” (Süpürücü Bot) yerleşmiş demektir.
Sızıntının nasıl gerçekleştiğini anlamak için şu soruları kendinize sorun:
- Yakın zamanda “MetaMask Desteği” olduğunu iddia eden birine ekran görüntüsü attınız mı?
- Telefonunuzda veya bilgisayarınızda şifresiz bir “not defterinde” bu kelimeleri saklıyor muydunuz?
- Tarayıcınızda kullandığınız MetaMask eklentisini, resmi sitesi dışındaki bir bağlantıdan mı indirdiniz?
Kripto güvenliği dünyasında bu durumlar; “Keylogging” (tuş vuruşu kaydetme), “Clipboard Hijacking” (pano hırsızlığı) ve “Phishing” (oltalama) başlıkları altında incelenir. 2026 yılında bu yöntemler, yapay zeka destekli sahte videolar (Deepfake) ile birleşerek cüzdan güvenliğini tehdit etmektedir.
Hızlı Önlem Adımları
Eğer hacklendiğinizi düşünüyorsanız, her saniyenin altın değerinde olduğunu unutmayın. Duygusal davranmak yerine “soğukkanlı bir protokol” uygulamalısınız.
Cüzdan Erişimini Güvenliğe Alma
İlk adım olarak, mevcut tarayıcınızın ve cihazınızın güvenli olduğundan emin olun. Eğer bir virüs veya casus yazılım (malware) şüphesi varsa, işlemleri başka bir temiz cihazdan (mümkünse bir mobil cihazdan) devam ettirin.
- Bağlı Siteleri Disconnect Edin: MetaMask ayarlarından “Connected Sites” (Bağlı Siteler) kısmına girin ve tüm protokollerin erişimini kesin.
- İzinleri İptal Edin (Revoke): Sadece site bağlantısını kesmek yetmez. Akıllı kontratlara verdiğiniz “harcama limitlerini” (Spending Limit) iptal etmeniz gerekir. Bunun için Türkiye’nin de güvenle kullandığı otoriter araçları tercih edin.
Kripto varlıklarınız üzerindeki riskli harcama izinlerini kontrol etmek ve iptal etmek için Etherscan Token Approval veya benzeri blokzinciri tarayıcı araçlarını kullanabilirsiniz. Ayrıca siber güvenlik farkındalığı için BTK (Bilgi Teknolojileri ve İletişim Kurumu) tarafından yayımlanan güncel siber tehdit raporlarını takip etmek, yerel saldırı yöntemlerine karşı sizi koruyacaktır.
Fonları Başka Bir Cüzdana Aktarma
Eğer cüzdanınızda hala çekilmemiş varlıklar varsa, bunları saniyeler içinde “yeni ve temiz” bir cüzdana taşımalısınız.
- Yeni Bir Seed Phrase Oluşturun: Mevcut cüzdanın şifresini değiştirmek sizi kurtarmaz; çünkü saldırgan kelimelere sahipse şifreyi bypass eder. Tamamen yeni bir 12/24 kelimelik cüzdan oluşturun.
- Öncelik Sıralaması Yapın: Önce en değerli varlıklarınızı (BTC, ETH, Stabil coinler) transfer edin. “Gas fee” (işlem ücreti) için cüzdanda her zaman bir miktar ana coin bıraktığınızdan emin olun.
- Donanım Cüzdan Farkı: Eğer imkanınız varsa, bu transferi doğrudan bir donanım cüzdana (Cold Wallet) yapın. Bu, saldırganın dijital ortamdaki erişimini tamamen keser.
Önleyici Güvenlik Önerileri: Kaleyi İçeriden İnşa Etmek
Bir cüzdan hacklendikten sonra kurtarma operasyonu yapmak ne kadar hayatiyse, o saldırının hiç gerçekleşmemesini sağlamak “ustalık” gerektirir. 2026 yılındaki gelişmiş Web3 ekosisteminde, standart bir şifre belirlemek artık yeterli değildir. Güvenliği, dijital ve fiziksel olarak iki ana katmana ayırmalıyız.
Seed Phrase Yedekleme ve Offline Saklama Stratejileri
Kripto dünyasındaki en büyük yanılgı, “gizli kurtarma ifademi (seed phrase) bilgisayarımda kilitli bir klasörde tutuyorum, bir şey olmaz” düşüncesidir. Oysa internete bağlı olan her cihaz, potansiyel olarak dış dünyaya açıktır.
- Hava Boşluğu (Air-Gapping) Yöntemi: Cüzdan kelimelerinizi asla telefonunuzla fotoğraflamayın, bulut hesabınıza (iCloud, Google Drive) yüklemeyin veya birine e-posta ile göndermeyin. 2026’da “OCR” teknolojileri (görselden metin okuma), saldırganların sızdığı bulut hesaplarında otomatik olarak “12 kelime” taraması yapmaktadır.
- Fiziksel Çelik Plakalar: Kağıt, yangın veya su baskını karşısında savunmasızdır. Fonlarınızın miktarı ne olursa olsun, kelimelerinizi paslanmaz çelik plakalara (CryptoSteel, Keystone vb.) kazıyarak saklamak, fiziksel güvenliğin altın kuralıdır.
- 2-2-2 Kuralı: 2 farklı fiziksel kopya, 2 farklı güvenli lokasyon (örneğin; evinizdeki kasa ve güvenilir bir banka kasası) ve 2 katmanlı kontrol (kelimelerin sırasını sadece sizin bildiğiniz küçük bir şifreleme ile değiştirmek).
Kullanıcı Deneyimi: Bir topluluk üyemiz, 12 kelimesini bir PDF dosyasının içine gizlediğini sanıyordu. Ancak bilgisayarına sızan bir “Trojan” yazılımı, tüm PDF dosyalarını tarayıp içindeki anahtar kelime dizilimlerini saldırganın sunucusuna gönderdi. Sonuç? 15 saniye içinde boşaltılan bir cüzdan. Bu yüzden “Digital is vulnerable, Physical is king” (Dijital savunmasızdır, fiziksel kraldır) mottosunu asla unutmayın.
Güncel Uygulama ve Ağ Kontrolleri
Sadece kelimeleri saklamak yetmez; MetaMask’ı kullandığınız “çapayı” da kontrol altında tutmalısınız. 2026 yılında sahte tarayıcı eklentileri, Google reklamları üzerinden en üst sırada çıkabilmektedir.
- Resmi Kaynak Doğrulaması: MetaMask güncellenirken asla karşınıza çıkan bir pop-up’a güvenmeyin. Her zaman resmi sitesi olan
metamask.ioüzerinden veya uygulama mağazanızın (App Store/Play Store) “Geliştirici” bilgilerini kontrol ederek işlem yapın. - İzinsiz Ağlara Dikkat (Custom RPC): Bazen “Bedava Airdrop” kazanmak için cüzdanınıza yeni bir ağ (Network) eklemeniz istenir. Bu ağın RPC ayarları, sizin işlemlerinizi manipüle edebilir veya bakiyenizi yanlış gösterebilir. Tanımadığınız ağları eklemeden önce
Chainlistgibi otoriter platformlardan doğrulama yapın. - Yapay Zeka Destekli Filtreleme: 2026’da cüzdan güvenliğinizi artırmak için AI tabanlı güvenlik eklentilerini (Örn: Wallet Guard, Pocket Universe) kullanabilirsiniz. Bu araçlar, “Confirm” butonuna basmadan önce arkada çalışan akıllı kontratın sizi dolandırıp dolandırmayacağını simüle eder.
Akıllı Kontrat Onayları ve “Revoke” Kültürü
Bir DeFi platformunu kullandığınızda, platforma sizin adınıza “X miktarında token harcama” izni verirsiniz. Çoğu kullanıcı “Unlimited” (Sınırsız) onayını seçer. Eğer o platform hacklenirse, saldırgan sizin cüzdanınıza dokunmadan, verdiğiniz bu onay sayesinde fonlarınızı çekebilir.
- Periyodik Temizlik: Ayda en az bir kez, cüzdanınızın hangi sitelere ne kadar harcama izni verdiğini kontrol edin.
- Minimalist Onay: Bir platformda sadece 100 dolarlık işlem yapacaksanız, harcama limitini 100 dolar olarak manuel ayarlayın. Sınırsız yetki vermeyin.
Güvenlik mimarinizi güçlendirirken; “Multi-Signature” (Çoklu imza), “Time-lock” (Zaman kilidi), “Hardware Security Module” (HSM) ve “Whitelisting” (Beyaz listeye alma) gibi ileri düzey savunma mekanizmalarını öğrenmek, sizi standart bir kullanıcıdan “bilinçli bir yatırımcıya” dönüştürür.
Etkileşim Sorusu ve Görevi
Şu an bu satırları okurken MetaMask cüzdanınızı açın ve “Connected Sites” (Bağlı Siteler) listesine bakın. Eğer orada son 1 aydır kullanmadığınız bir site varsa, hemen bağlantıyı kesin. Kaç tane siteyi sildiğinizi yorumlarda bizimle paylaşın! Bu basit işlem bile güvenliğinizi %20 artıracaktır.
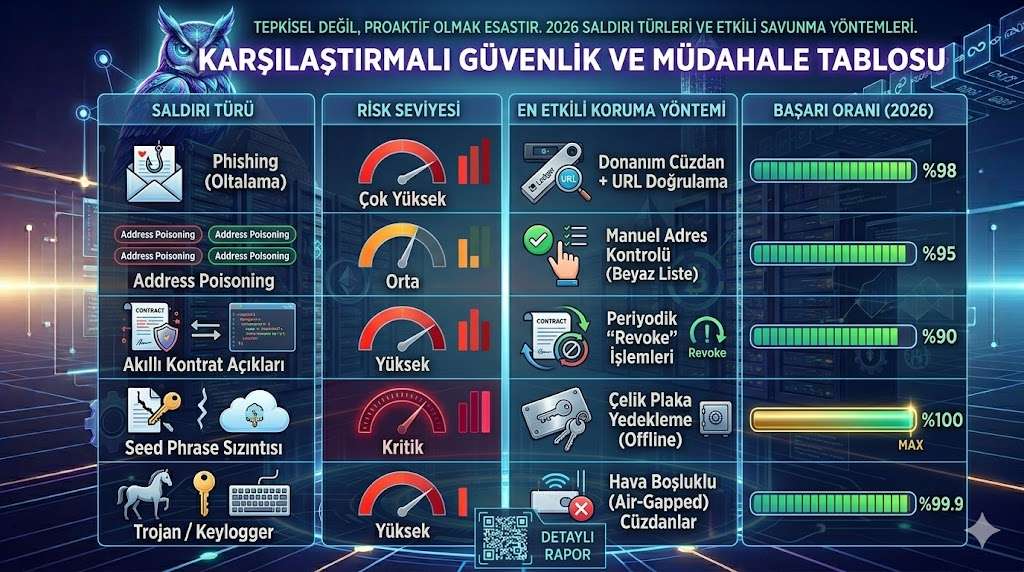
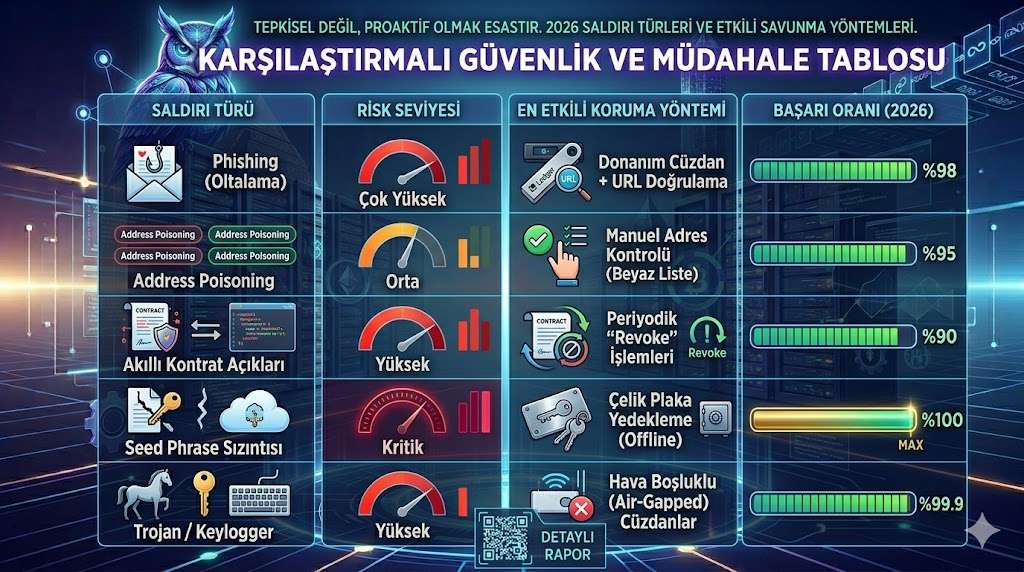
Karşılaştırmalı Güvenlik ve Müdahale Tablosu
Siber güvenlikte “tepkisel” (reactive) değil, “proaktif” (proactive) olmak esastır. Aşağıdaki tablo, 2026 yılındaki en yaygın saldırı türlerine karşı hangi savunma yönteminin ne kadar etkili olduğunu göstermektedir.
| Saldırı Türü | Risk Seviyesi | En Etkili Koruma Yöntemi | Başarı Oranı (2026) |
| Phishing (Oltalama) | Çok Yüksek | Donanım Cüzdan + URL Doğrulama | %98 |
| Address Poisoning | Orta | Manuel Adres Kontrolü (Beyaz Liste) | %95 |
| Akıllı Kontrat Açıkları | Yüksek | Periyodik “Revoke” İşlemleri | %90 |
| Seed Phrase Sızıntısı | Kritik | Çelik Plaka Yedekleme (Offline) | %100 |
| Trojan / Keylogger | Yüksek | Hava Boşluklu (Air-Gapped) Cüzdanlar | %99.9 |
Sıkça Sorulan Sorular (SSS) – Derinlemesine Teknik Cevaplar
1. MetaMask şifremi değiştirirsem hacklenmekten kurtulur muyum?
Hayır. MetaMask şifreniz sadece o an kullandığınız cihazdaki yerel erişimi korur. Eğer saldırgan sizin “12 kelimelik gizli kurtarma ifadenize” (Seed Phrase) sahipse, yeni bir cihazda bu kelimeleri kullanarak şifrenizi bypass edebilir ve fonlarınıza ulaşabilir. Kurtulmanın tek yolu varlıkları yeni bir cüzdana taşımaktır.
2. Donanım cüzdan (Ledger/Trezor) kullanırken de hacklenebilir miyim?
Evet, ancak risk çok daha düşüktür. Donanım cüzdan sizi “özel anahtar çalınmasına” karşı korur. Ancak, siz donanım cüzdanınızla bilerek “zararlı bir akıllı kontrata” onay verirseniz (Approve), saldırgan yine de o kontrat üzerinden yetki verdiğiniz tokenları çekebilir. Cihazın ekranındaki uyarıları mutlaka okumalısınız.
3. Sahte bir MetaMask güncellemesi indirdiğimi nasıl anlarım?
MetaMask eklentisi tarayıcıda otomatik güncellenir. Eğer karşınıza “Güvenlik nedeniyle hemen güncelleyin” diyen bir web sayfası açılıyorsa veya bir dosya indirmeniz isteniyorsa bu %100 sahtedir. Resmi güncellemeler asla sizden “seed phrase” talep etmez.
4. Cüzdanımdaki “bilinmeyen” tokenları satmalı mıyım?
Kesinlikle hayır. Cüzdanınıza bilginiz dışında gönderilen yüksek değerli görünen tokenlar (scam tokens), onları satmaya veya “approve” etmeye çalıştığınızda cüzdanınızdaki ana varlıkları çeken bir kod bloğu tetikleyebilir. Bu tokenlara dokunmayın, “Hide” (Gizle) seçeneğini kullanın.
5. “Revoke” işlemi ücretli mi? Neden yapmalıyım?
Evet, her revoke işlemi ağda bir “transaction” (işlem) olduğu için küçük bir gas ücreti gerektirir. Ancak bu, potansiyel bir hack saldırısında tüm varlığınızı kaybetmekten çok daha ucuzdur. Ayda bir kez “kullanmadığınız izinleri” temizlemek, dijital hijyenin temelidir.
Sonuç: 2026’da Dijital Varlık Güvenliğinin Geleceği
MetaMask, Web3 dünyasının anahtarıdır; ancak bu anahtarın güvenliği tamamen sizin elinizdedir. 2026 yılında siber saldırılar ne kadar karmaşıklaşırsa kalıplaşmış tek bir kural değişmiyor: “Your Keys, Your Crypto; Not Your Keys, Not Your Crypto” (Anahtarlar sizdeyse kripto sizindir; değilse değildir).
Bu rehber boyunca işlediğimiz sızıntı belirtileri, acil önlemler ve fiziksel yedekleme stratejileri, sizi sadece bir kullanıcı değil, kendi bankasının siber güvenlik uzmanı yapmayı hedeflemiştir. Unutmayın, en gelişmiş yapay zeka koruması bile, sizin “12 kelimenizi” birine kendi rızanızla vermenizin önüne geçemez. Bilinçli olun, güvende kalın.
Kapanış
Kripto para piyasası uyumaz, saldırganlar ise asla yorulmaz. Bu yazıyı buraya kadar okuduysanız, güvenliğinizi %99’luk kesimden daha ciddiye alıyorsunuz demektir. Benim naçizane tavsiyem; bugün cüzdanınızda küçük bir temizlik yapın, eski izinleri kaldırın ve o 12 kelimenin nerede olduğunu bir kez daha kontrol edin. Huzurlu bir uyku, herhangi bir airdrop’tan çok daha değerlidir. Bir sonraki teknik rehberimizde görüşmek üzere!
Yasal Not: Bu makalede yer alan bilgiler yalnızca eğitim ve bilgilendirme amaçlıdır. Kesinlikle yatırım tavsiyesi (YTD) değildir. Kripto para yatırımları yüksek risk içerir; işlem yapmadan önce kendi araştırmanızı yapmalı veya bir uzmana danışmalısınız.
Bizi sosyal medyada takip edin:
X: https://x.com/KriptoMorForum
Telegram: https://t.me/+FjyuWejnA95lOTg0
Youtube: https://www.youtube.com/@krmkripto
Tiktok: https://www.tiktok.com/@kriptomor
Makalede detaylandırdığımız üzere, 2026 yılı itibarıyla siber saldırıların boyutu ‘yazılım açıklarından’ ziyade ‘kullanıcı algısını yönetmeye’ odaklanmış durumda. KriptoMor ekibi olarak saha verilerinden elde ettiğimiz en kritik bulgu, phishing (oltalama) saldırılarının artık kusursuz birer kopya haline gelmiş olmasıdır.
Değerli topluluk üyelerimiz; özellikle MetaMask güncellemeleri ve ‘airdrop’ vaatleri konusunda makaledeki ‘Revoke’ (İzin İptali) ve ‘Offline Saklama’ bölümlerini tekrar okumanızı tavsiye ediyorum. Unutmayın, teknik bir hata her zaman telafi edilebilir ancak sızdırılan bir seed phrase’in geri dönüşü maalesef yoktur.
Bu rehberle ilgili karşılaştığınız şüpheli bir durum veya eklemek istediğiniz bir tecrübe varsa lütfen aşağıda bizimle paylaşın. Topluluk olarak birbirimizi korumak, Web3’teki en büyük gücümüzdür.
Güvende kalın!